
Пользователи миллионы раз в день решают капчу: кто-то ставит галочку, кто-то выбирает светофоры, а кто-то не замечает проверки, потому что она проходит в фоне. В этой статье расскажем про CAPTCHA, как она защищает сайты от ботов, как устроена, какой бывает и что выбрать в 2026 году.
Что такое CAPTCHA
Капча — это компьютерный тест, который отличает людей от ботов и отсеивает автоматический трафик. Простыми словами, это задача, которую человек должен пройти без труда, а робот — остановиться.
CAPTCHA значит Completely Automated Public Turing test to tell Computers and Humans Apart — полностью автоматизированный публичный тест Тьюринга для различия компьютеров и людей.
Термин ввёл Луис фон Ан совместно с коллегами из Университета Карнеги — Меллона (Carnegie Mellon University) в 2000 году. Изначально капча использовалась для защиты от ботов, а затем — с 2007 года — еще и для оцифровки книг (reCAPTCHA).
В 2026 году пользователю предлагают задачу: распознать текст, поставить галочку, выбрать объект на картинке, сосчитать, сколько будет 2+2. В фоновых системах вместо теста или перед его показом оценивают признаки автоматизированного поведения.
Зачем нужна капча и от чего она защищает
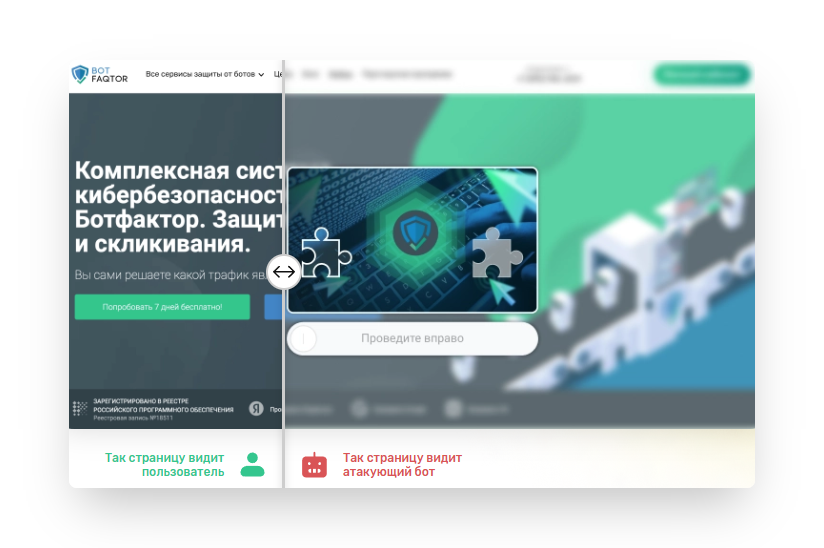
С помощью капчи можно ограничивать ботам и парсерам доступ к страницам, формам и отдельным кнопкам на сайте. Что она блокирует на практике:
- Спам в заявках и комментариях — отсекает фейковые обращения. Особенно важно для рекламы с оплатой за лиды, где пустые конверсии раздувают CAC.
- Массовые фейковые регистрации — капча не даёт скриптам плодить аккаунты для рассылок, накруток и злоупотребления пробными версиями продукта.
- Подбор паролей — тормозит атаки грубой силы (brute-force) на формах входа и восстановления доступа.
- Парсинг контента — мешает выкачивать цены, описания, остатки и базы конкурентам.
- Накрутку метрик — капча сохраняет смысл естественных голосов, рейтингов, отзывов и лайков.
- Мошенничество с картами — усложняет массовый перебор платёжных данных.
- Автоскупку — снижает шансы ботов опередить людей на билетах и дефицитных товарах.
Еще одна неочевидная задача капчи — сделать атаку экономически невыгодной. Скрипт, который обходится дешевле ручной работы, бизнес не разорит, но как только каждый запрос требует больших вложений, стоимость атаки будет увеличиваться.
Что будет, если не поставить капчу
Без защиты от ботов сайт остаётся открытым для автоматических скриптов и уязвимым для атак. Если не подключить капчу, Последствия зависят от того, какие действия доступны на странице.
| Лендинги и лид-формы | Фейковые заявки засоряют CRM и аналитику, менеджеры тратят время на пустые обращения. |
| Интернет-магазины | Боты создают аккаунты, накручивают отзывы, собирают цены и скупают ограниченные партии товаров. |
| Блоги, СМИ и форумы | Спам-комментарии мешают обсуждению и увеличивают нагрузку на модераторов. |
| Сервисы записи | Боты занимают слоты, из-за чего люди не могут записаться на прием. |
| Платежные формы | Автоматизированные попытки проверить данные банковских карт создают риски для бизнеса. |
Отсутствие капчи не означает полную незащищенность: часть этих задач можно решать другими антибот-инструментами.
Как работает CAPTCHA
Современная система редко сразу показывает капчу. Перед показом она оценивает риск по десяткам сигналов: репутация IP, наличие куков, движение курсора, скорость набора текста, время на странице, признаки headless-браузера, частота запросов.
Если поведение выглядит естественно, пользователь проходит проверку незаметно — ему вообще ничего не показывают. Подозрительный визит получает задачу посложнее:
- поставить галочку в чек-боксе «Я человек» или «Я не робот»;
- распознать картинку или текст;
- вписать в поле показанное на картинке число;
- выполнить арифметическое действие;
- сложить пазл;
- передвинуть ползунок.
Важно различать всю систему и её интерфейс. Галочка «Я не робот» — не вся защита, а только видимая часть механизма.
Виды капчи
Капчу можно классифицировать по двум признакам: способу взаимодействия с пользователем и формату задания.
По способу показа
| Тип капчи | Как работает | Кому подходит |
|---|---|---|
| Видимая | Тест видит каждый или почти каждый посетитель. | Простые сайты, где нужна явная проверка. |
| Фоновая / поведенческая | Анализ идёт незаметно; задание появляется только при подозрении. | Магазины, лендинги, сервисы, где важна конверсия. |
К поведенческим относят, например, reCAPTCHA v3 и Умную капчу, так как они считают риск по паттернам, а не по «угадай картинку» для всех подряд.
По формату задания
По типу задания капчи бывают текстовые, графические, логические, голосовые, интерактивные.
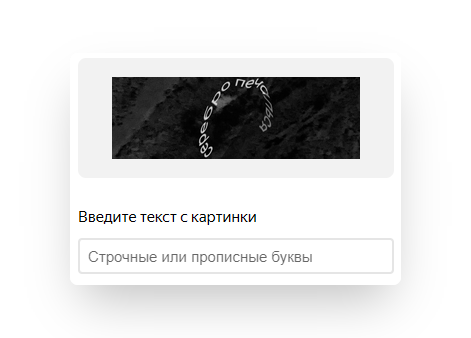
Самый привычный (но не самый актуальный) вариант — текстовая капча reCAPTCHA v1, когда пользователь должен распознать текст: слово, фразу или набор букв. Такие используют отрывки из когда-то отсканированных книг.
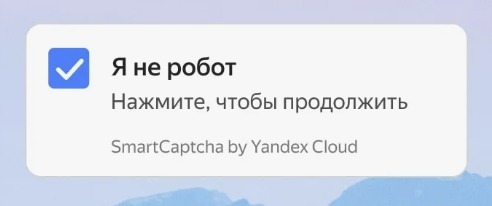
Чек-бокс — просто поставить галочку. Например, такой вариант есть у Yandex SmartCaptcha.
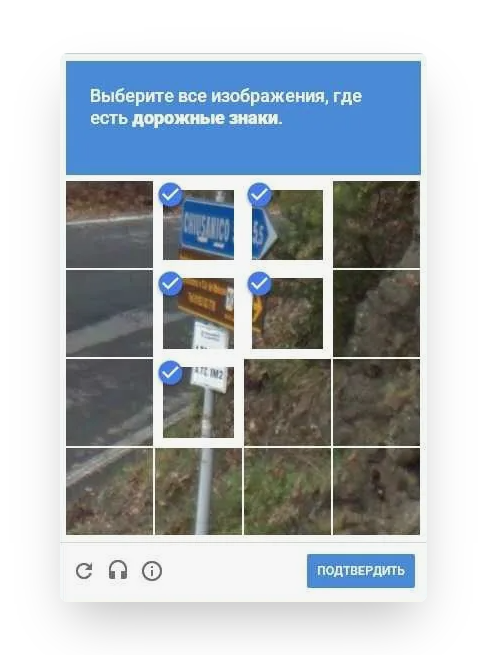
Графические капчи второго поколения (reCAPTCHA v2) просят посетителей сайта найти на изображении определенные объекты или одинаковые предметы. Например, светофоры, пешеходные переходы или лодки.
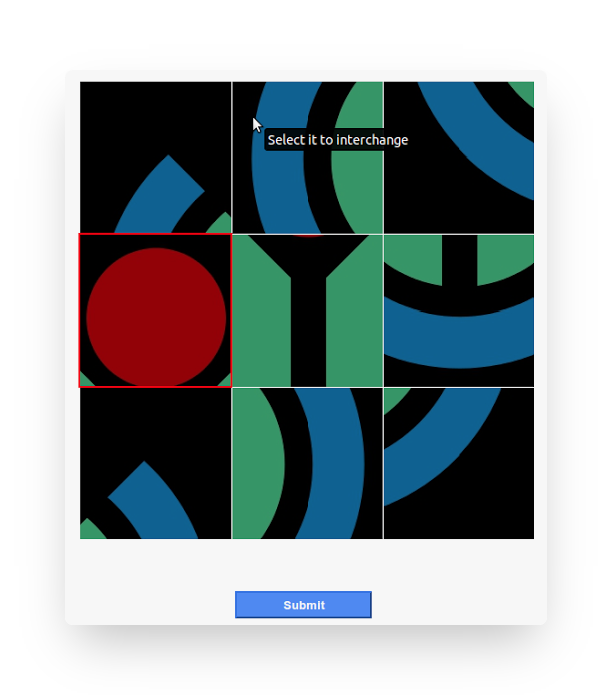
Логические и математические (арифметические) — представляют собой простые задачи на логику или счет. Это может быть составление пазла, расстановка слов по порядку или действие сложения.
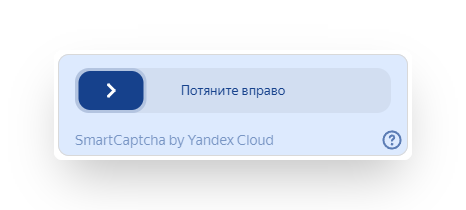
Тесты на взаимодействие просят выполнить некое действие. Например, передвинуть ползунок в определенное положение, как капча-слайдер.
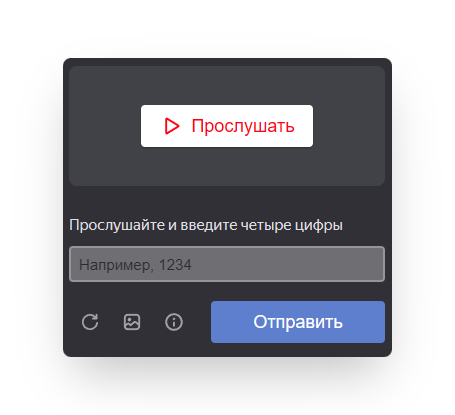
Аудиокапчи, как правило, используются в качестве замены стандартной капчи для слабовидящих людей. Они предлагают прослушать голосовое сообщение и транскрибировать его в текст.
Могут ли боты обходить капчу?
Главный парадокс в том, что защита сайтов и элементов на странице усложняется ровно настолько, насколько умнеют атаки. Современные боты, которые используют функцию распознавания текста с изображений, уже умеют решать простые текстовые капчи и ставят галочку «Я не робот».
Эксперты по кибербезопасности приходят к двум выводам:
- Для реальной защиты нужны более современные схемы — поведенческий анализ, гибкие правила, связки с другими технологиями.
- Нельзя бесконечно усложнять жизнь людям. Лишние шаги на посадочных страницах бьют по конверсии. Особенно тяжело графические капчи даются пользователям с нарушениями зрения.
Именно поэтому растет спрос на доступные решения: аудиоподсказки, плавные слайдеры и скрытый анализ.
Плюсы и минусы капчи
| Плюсы | Минусы |
|---|---|
| Затрудняет спам, массовые регистрации и другие автоматизированные действия. | Их могут обходить боты. |
| Фоновый анализ позволяет сократить число видимых заданий. | Добавляют шаги и могут мешать конверсии. |
| Разные форматы позволяют предложить альтернативный тест. | Визуальные, аудио- и интерактивные проверки подходят не всем. |
| Можно применять в отдельных сценариях. | Слишком строгие правила мешают обычным потенциальным клиентам. |
| Можно использовать готовое решение. | Возникает зависимость от его доступности и условий работы. |
Что использовать вместе или вместо капчи
Для блокировки ботов на сайте можно использовать и другие способы — без использования капчи или в дополнение к ней. Это могут быть антиспам-плагины, ПО, авторизация через сторонние сервисы.
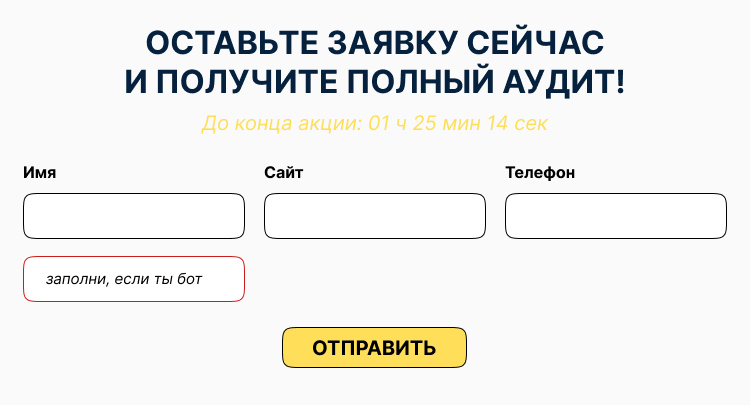
Поле-ловушка
В форму добавляют скрытое поле. Человек его не видит и не заполняет. Бот часто заполняет автоматически. Такие заявки можно сразу отсеивать. Решение простое, дешёвое и полезное как первый фильтр.
Авторизация через внешний аккаунт
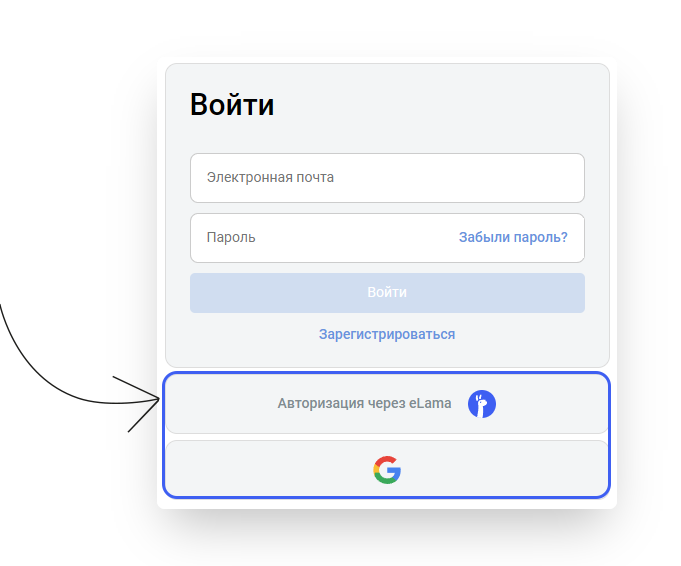
Авторизация через Google, Яндекс, VK, eLama повышает цену массовой регистрации. Способ не заменяет капчу везде, а становится сильным барьером на страницах входа и регистрации.
Антибот
Сервисы такого класса оценивают трафик целиком: отпечатки, поведение, инфраструктуру запроса, аномалии. Они защищают не одну кнопку, а весь сайт как систему.
Как выбрать капчу и когда нужна «умная» проверка
Выбор капчи для вашего сайта зависит от бизнес-сценария:
- Лендинги и реклама заявок — почти невидимая проверка, иначе пострадает CPL и CAC.
- Интернет-магазин — мягкий режим на витрине, более строгий на этапе регистрации и странице оформления заказа.
- Формы входа — капча должна появляться после серии неудачных попыток, а не на каждом шаге.
- Контентные проекты — защита комментариев и входа в админку.
- Высокий риск фрода — поведенческая модель плюс серверные правила и ручной пост-фильтр (блокировка IP, например).
При выборе также учитывайте доступность заданий, условия обработки данных, способ интеграции и возможность менять строгость проверки.
Пример фонового подхода: «Умная капча»
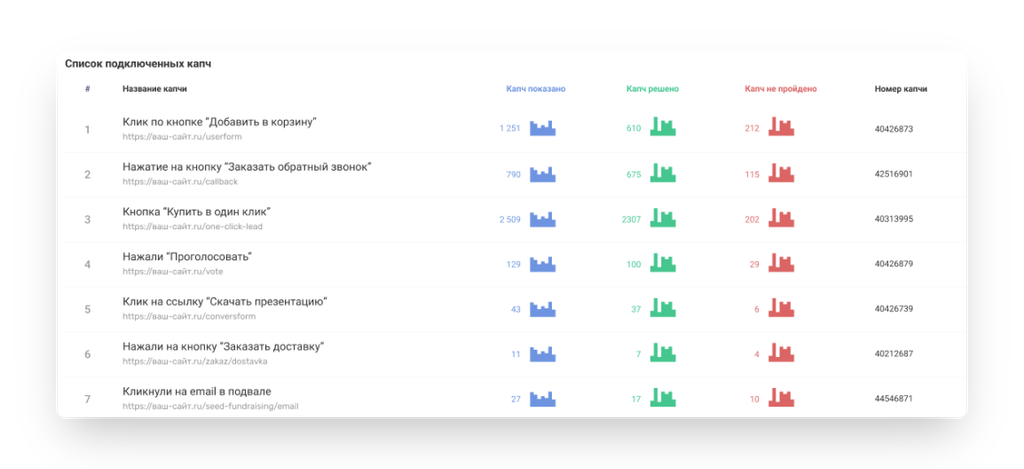
Если нужна незаметная, но полноценная проверка трафика или защита отдельных кнопок, логичен формат «Умной капчи» от «Ботфактор». Она отличается от других видов CAPTCHA:
- Работает на базе ИИ и машинного обучения.
- Позволяет защищать либо целые страницы, либо отдельные формы и кнопки от фальшивых заявок.
- Её алгоритм оценивает каждый визит по принципу поведенческого анализа с учетом паттернов человеческого и ботового поведения.
- Она появляется только в том случае, если визит расценивается как ботовый.
- Реальные пользователи ее не видят и беспрепятственно взаимодействуют с сайтом.
- Не требует добавления кода на сервер.
- Выбор кнопок и элементов для защиты происходит в визуальном конструкторе.
- Вы сами выбираете порог для срабатывания на фрод.
Вывод эксперта
Антон Лаврентьев, ведущий маркетолог Ботфактор:
CAPTCHA помогает защитить сайт от ботов, спама, фальшивых регистраций и других автоматизированных действий. При этом современная капча может работать незаметно для пользователя и включаться только тогда, когда система замечает подозрительную активность.
Главное при выборе капчи — сохранить баланс между защитой и удобством. Проверка должна эффективно отсеивать ботов, но не мешать потенциальным клиентам. Поэтому сервис стоит подбирать с учетом задач конкретного сайта и при необходимости дополнять другими антибот-инструментами.
